09.11.2026
Short News
Cyber Security

Hackerangriffe auf Supermärkte: Cyber Security geht uns alle an

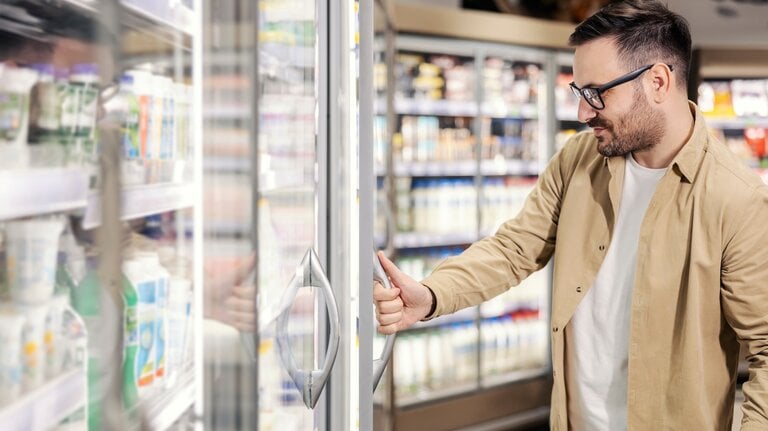
Hacker manipulieren die Kühlanlagen von Supermärkten, verderben Lebensmittel im Wert von Millionen Euro und nehmen sogar medizinische Einrichtungen ins Visier. Die Angriffe in mehreren europäischen Ländern zeigen, wie verwundbar vernetzte Geräte sind. Dabei nutzen die Täter offenbar grundlegende Sicherheitslücken aus. Was Unternehmen daraus lernen können und wie sie ihre Systeme besser schützen.

Stefan Reinke
Content-Redakteur

Key Takeaways

  • Angriffe: Hacker manipulierten die Kühlanlagen Hunderter Supermärkte in mehreren europäischen Ländern. Auch medizinische Einrichtungen waren betroffen.
  • Schwachstellen: Öffentlich erreichbare Steuerungen, schwache Passwörter und veraltete Software erleichterten offenbar die Angriffe. Die zunehmende Vernetzung von Geräten eröffnet Cyberkriminellen zusätzliche Angriffsmöglichkeiten.
  • Schutz: Unternehmen sollten mit ihren Wartungsdienstleistern klären, wie ihre vernetzten Geräte abgesichert sind. Entscheidend sind geschützte Fernzugriffe und die regelmäßige Überprüfung der Sicherheitsmaßnahmen.

Cyber Security ist doch nur ein Thema für die anderen. Für Konzerne, KRITIS und Behörden. Falsch. Die Angriffe auf Kühlgeräte in Supermärkten und jetzt auch in medizinischen Einrichtungen zeigen, dass Cyber Security jeden etwas angeht – vom kleinen Supermarkt bis zum Großkonzern.

Es begann Mitte Oktober in Frankreich: Hacker drangen in die Systeme von rund 700 Supermärkten ein und übernahmen die Steuerung von Kühlgeräten. Sie aktivierten den Abtaumodus oder ließen die Geräte sogar heizen. Vereinzelt kam es zu Bränden, Lebensmittel im Wert von mehreren Millionen Euro wurden vernichtet.

In der Nacht zum 13. Oktober beobachtete ein Kältetechniker bei einem französischen Supermarkt, dass Angreifer nahezu gleichzeitig zahlreiche Parameter veränderten. Die Solltemperatur einer Tiefkühlanlage wurde beispielsweise von −22 auf +150 Grad Celsius gesetzt. 

Seitdem traf es auch Geschäfte und Großhändler in weiteren Ländern, darunter auch Deutschland.[LC1]  Und schließlich auch medizinische Einrichtungen. In Frankreich etwa wurden Standorte des nationalen Blutspendedienstes angegriffen. Blutkonserven blieben glücklicherweise unbeschädigt.

Bereits im Mai hatte es Angriffe auf israelische Lebensmittelbetriebe gegeben. Ob es einen Zusammenhang gibt, ist unklar. Denn ein Muster, welche Geschäfte angegriffen werden, ist nicht erkennbar. Lediglich die betroffenen Kühlgeräte scheinen eine Gemeinsamkeit zu haben: Sie stammen von einer Handvoll unterschiedlicher Hersteller.

Urheber unbekannt – Geheimdienste eingeschaltet

Über die Urheber der Angriffe gibt es lediglich Spekulationen. jugendliche Hacker, russische Geheimdienste oder der Iran. Zwar gab es Bekennerschreiben zweier prorussischer Gruppen, aber die Authentizität wird von den ermittelnden Behörden angezweifelt.

In Deutschland haben sich mittlerweise die Geheimdienste eingeschaltet. Sowohl der Verfassungsschutz als auch der Bundesnachrichtendienst (BND) und der Militärische Abschirmdienst (MAD) ermitteln.

Die Methode, mit der die Hacker mutmaßlich vorgingen, ist denkbar simpel: Sie verschafften sich über das Internet Zugang zu den Steuerungen der Kühlgeräte, indem sie offenbar mit speziellen Suchmaschinen nach mit dem Internet verbundenen Geräten suchten. Sicherheitsforscher konnten auf diese Weise rund 13.000 öffentlich erreichbare Kühlsteuerungsdienste finden.

Dass die Geräte überhaupt mit dem Internet verbunden sind, hat einen einfachen Grund: Servicetechniker können per Fernwartung etwa die Einhaltung der Kühlkette dokumentieren, Störungen erkennen oder den Energieverbrauch optimieren. Allerdings lief auf manchen der Geräte veraltete Software, für die es keine Sicherheitsupdates mehr gab. Andere waren mit dem öffentlichen World Wide Web verbunden und hatten zudem schwache Passwörter oder sogar die vom Hersteller eingerichteten Standardpasswörter nicht geändert.

„Die Angriffe auf Supermärkte zeigen, dass Cyber Security kein Nischenthema ist“, sagt Lea Calmano, Expertin für Cybersicherheit bei Materna. Bei Lebensmittelhändlern oder deren Logistikzentren handele es sich unter Umständen um Teile der kritischen Infrastruktur. Und selbst, wenn nur ein kleiner Laden betroffen sei, so trage ein Cyberangriff zur Verunsicherung der Bevölkerung bei.

Unternehmen müssen kritische Prozesse kennen

Durch die zunehmende Vernetzung und Einführung von Remote-Funktionen müsse sich jedes Unternehmen darüber im Klaren sein, welche Prozesse und Systeme kritisch sind. „Eine Bedrohung wird erst zu einem Risiko wenn sie auf eine Schwachstelle trifft, die ausgenutzt werden kann und das sieht man an den Beispielen ganz deutlich”, so Lea Calmano.

Daher appelliert sie: „Alle Unternehmen mit Kühlgeräten oder auch anderen IoT Geräten, die über das Internet mit dem Hersteller oder Wartungsfirmen kommunizieren, sollten jetzt dringend aktiv werden. Kontaktieren Sie Ihre Wartungsdienstleister und fragen Sie nach, ob die Geräte direkt über das Internet erreichbar sind. Wie ist die Fernwartung abgesichert? Für welche Personen ist ein Zugriff eingerichtet und wie ist dieser gesichert? Wie kann auf die Steuerung des Systems zugegriffen werden? Und kann eine Freigabe für die Steuerung des Geräts aus der Ferne eingerichtet werden, die Sie als beauftragendes Unternehmen zuerst freigeben, bevor Änderungen vorgenommen werden können.“

Auch das BSI hat Schutzmaßnahmen veröffentlicht, die als Orientierung für den Schutz dienen.

Wenn die akute Bedrohung durch das Schließen der Schwachstelle behoben ist, sollten Unternehmen sich darüber Gedanken machen, wie sie die Einhaltung der Sicherheitsmaßnahmen regelmäßig prüfen können.

Stefan Reinke
Content-Redakteur

Stefan Reinke arbeitet als Content-Redakteur in der Unternehmenskommunikation bei Materna. Seine Schwerpunkt-Themen sind die Bereiche Energy, Insurance und KI.