05.11.2026
Blog
Europe
Resilience
Cyber Security
Expert View

Cyber-Resilienz ist Koordinationsfähigkeit: Warum Europa im Ernstfall als System handeln muss

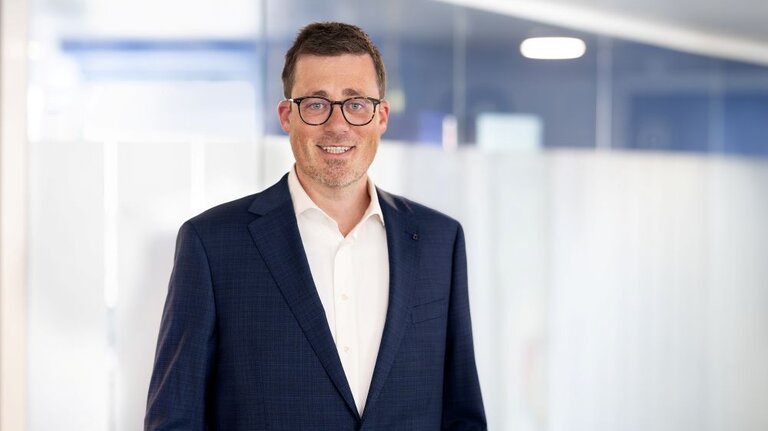
Europa hat in den vergangenen Jahren eine umfassende Architektur für die Zusammenarbeit in der Cybersecurity aufgebaut. Doch Institutionen, Regulierung und technische Fähigkeiten schaffen erst dann echte Resilienz, wenn Informationen, Entscheidungen und Reaktionen auch über Organisations- und Ländergrenzen hinweg funktionieren. Im Expert View spricht Toon Kockx, Client Partner EU und Niederlassungsleiter der Materna Belgium B.V. in Brüssel, darüber, warum Cyber-Resilienz deshalb vor allem eine Frage der Koordinationsfähigkeit ist.

Vanessa Dunker
Content-Managerin

Key Takeaways

  • Cyber-Resilienz entsteht nicht allein durch starke einzelne Akteure, sondern durch ihre Fähigkeit, Informationen, Entscheidungen und Maßnahmen über Grenzen hinweg zu koordinieren.
  • Information wird im Krisenfall selbst zur Resilienz-Infrastruktur, wenn sie schnell genug die richtigen Akteure erreicht und dort genutzt werden kann.
  • Gemeinsame Prozesse, Übungen und technische Infrastrukturen helfen dabei, die Zusammenarbeit bereits vor einer Krise belastbar zu machen.
  • Europäische digitale Souveränität zeigt sich auch darin, ob verteilte Institutionen unter Druck gemeinsam handlungsfähig bleiben.

„Europa hat viele der richtigen Strukturen. Jetzt müssen sie als System funktionieren.“

Europa hat seine Cybersecurity-Architektur in den vergangenen Jahren deutlich ausgebaut. Nationale Behörden, das CSIRTs Network, EU-CyCLONe, ENISA und weitere europäische Mechanismen schaffen Strukturen für Informationsaustausch, Vorbereitung und Krisenreaktion.

Doch eine starke institutionelle Architektur garantiert noch keine starke gemeinsame Reaktion. Auch der Europäische Rechnungshof kommt in seinem Sonderbericht 19/2026 zu dem Ergebnis, dass bestehende Mechanismen ihr Potenzial unter anderem aufgrund begrenzten Informationsaustauschs noch nicht vollständig entfalten.

Toon, Europa hat inzwischen zahlreiche Institutionen und Mechanismen für die Cybersecurity. Warum reicht diese Architektur allein nicht aus?

Toon Kockx: Institutionen und klare Zuständigkeiten sind eine wichtige Grundlage. Aber im Ernstfall entscheidet sich Resilienz nicht auf einem Organigramm.

Die entscheidende Frage ist, ob Informationen, Entscheidungen und Reaktionsmaßnahmen tatsächlich zwischen den beteiligten Akteuren fließen können. Wissen Organisationen, wen sie informieren müssen? Gibt es gemeinsame Eskalationswege? Und können verschiedene Akteure schnell genug ein gemeinsames Lagebild entwickeln?

Europa verfügt zunehmend über die Bestandteile einer kollektiven Cybersecurity-Fähigkeit. Jetzt müssen diese Bestandteile auch als System funktionieren.

Information als Teil der Resilienz

Cybersecurity wird häufig über technische Schutzmaßnahmen diskutiert: sichere Architekturen, Monitoring, Schwachstellenmanagement oder Incident Response. Bei einem grenzüberschreitenden Vorfall kommt jedoch eine weitere Dimension hinzu.

Was verstehst du in diesem Zusammenhang unter Koordinationsfähigkeit?

Toon Kockx: Es geht nicht darum, dass jede Cybersecurity-Information automatisch mit allen geteilt wird. Dafür sind viele Informationen zu sensibel, und es gibt legitime nationale, rechtliche und organisatorische Grenzen. Entscheidend ist vielmehr: Haben wir klare Regeln, vertrauenswürdige Kanäle und etablierte Verfahren, damit die richtige Information schnell genug bei den richtigen Akteuren ankommt?

Cybervorfälle halten sich nicht an administrative Grenzen. Eine Schwachstelle bei einem Anbieter kann Organisationen in mehreren Ländern betreffen. Eine technische Beobachtung eines nationalen Teams kann kurze Zeit später für andere Mitgliedstaaten relevant werden. Deshalb müssen wir vor einer Krise wissen, welche Ereignisse eskaliert werden, wer wen informiert und wann aus einem lokalen Vorfall ein europäisches Koordinationsthema wird.

Koordination muss vor der Krise geübt werden

Wie wichtig diese Übergänge sind, zeigen europäische Übungen wie Cyber Europe 2026. Mehr als 5.000 Teilnehmende trainierten dort den Umgang mit groß angelegten Cybervorfällen in miteinander verbundenen europäischen Verkehrssystemen.

Welche Rolle spielen solche Übungen?

Toon Kockx: Eine sehr große, denn Koordination lässt sich nur schwer zum ersten Mal während einer echten Krise etablieren.

Organisationen müssen vorher wissen, welche Kanäle sie nutzen, wo Verantwortlichkeiten liegen und wie Informationen zwischen technischen Teams, nationalen Behörden und europäischen Strukturen weitergegeben werden. Dabei sind besonders die Übergänge wichtig: Führt eine technische Erkennung tatsächlich zur richtigen Eskalation? Fließt eine nationale Analyse in ein europäisches Lagebild ein? Können Erkenntnisse aus einem Sektor dabei helfen, Risiken in einem anderen zu erkennen?

Die Stärke einzelner Akteure reicht nicht aus, wenn ihre Prozesse, Terminologien oder Informationsflüsse nicht zusammenpassen.

Gemeinsame Infrastruktur reduziert Reibung

Neben Prozessen und Übungen kann auch gemeinsame technische Infrastruktur die Koordination erleichtern. Ein Beispiel ist die CRA Single Reporting Platform von ENISA, über die Hersteller bestimmte aktiv ausgenutzte Schwachstellen und schwerwiegende Vorfälle bei Produkten mit digitalen Elementen melden.

Was lässt sich daraus für die europäische Zusammenarbeit ableiten?

Toon Kockx: Die Plattform löst natürlich nicht alle Herausforderungen des Informationsaustauschs. Aber sie zeigt ein wichtiges Prinzip: Wenn Europa gemeinsame Verpflichtungen schafft, sollte es auch die Infrastruktur bereitstellen, mit der Organisationen diese effizient und konsistent erfüllen können.

Gemeinsame Mechanismen, klare Prozesse und interoperable Informationsflüsse reduzieren Unsicherheit und helfen dabei, relevante Informationen schneller an die richtigen Stellen zu bringen. Das ist auch über regulatorisches Reporting hinaus wichtig. Je stärker unsere Systeme miteinander verbunden sind, desto stärker müssen auch unsere Resilienzmechanismen verbunden sein.

Von organisationaler Resilienz zu europäischer Handlungsfähigkeit

Für einzelne Organisationen bleiben klassische Fragen zentral: Gibt es einen Incident-Response-Plan? Sind Verantwortlichkeiten definiert? Können Systeme wiederhergestellt werden?

Auf europäischer Ebene kommt jedoch eine weitere Ebene hinzu: Kann ein Vorfall, der an einer Stelle erkannt wird, schnell genug andernorts verstanden werden? Können mehrere Behörden ein gemeinsames Lagebild entwickeln? Funktionieren Eskalationsmechanismen auch über Sektoren und Ländergrenzen hinweg?

Was hat diese Koordinationsfähigkeit mit digitaler Souveränität zu tun?

Toon Kockx: Digitale Souveränität zeigt sich nicht nur daran, welche Technologien oder Infrastrukturen wir kontrollieren. Sie zeigt sich auch daran, ob unsere Institutionen unter Druck tatsächlich handlungsfähig sind.

Ein europäischer Cybersecurity-Rahmen kann institutionell sehr umfassend sein. Wenn daraus im Ernstfall aber nicht schnell genug ein gemeinsames Lagebild und eine koordinierte Reaktion entstehen, bleibt seine praktische Wirkung begrenzt.

Vertrauensvolle Netzwerke, klare Eskalationswege, interoperable Reporting-Mechanismen und geübte Zusammenarbeit erhöhen dagegen Europas Fähigkeit, wirksam zu reagieren. Für mich ist das Souveränität durch Fähigkeit.

Entscheidend ist das Zusammenspiel

Europa muss nicht erreichen, dass jeder Mitgliedstaat identisch auf jeden Cybervorfall reagiert. Ebenso wenig sollte jede Information automatisch auf europäischer Ebene geteilt werden. Nationale Zuständigkeiten, Sicherheitsinteressen und rechtliche Grenzen werden Teil des Systems bleiben.

Entscheidend ist, dass diese Grenzen auch unter Druck funktionieren: Welche Informationen müssen sie überschreiten? Über welche Mechanismen? Unter welchen Bedingungen? Und wer trägt an welcher Stelle Verantwortung?

Vanessa Dunker
Content-Managerin

Vanessa Dunker arbeitet bei Materna als Content-Managerin. Sie unterstützt die Unternehmenskommunikation und betreut redaktionell verschiedene externe Formate. Ihr thematischer Schwerpunkt liegt im Bereich Public Sector.