27.05.2025
Blog
Resilience
Cyber Security

Resilienz und Business Continuity im öffentlichen Sektor – krisenfest und zukunftssicher

Ein funktionales Business Continuity Management (BCM) hilft Organisationen, widerstandsfähiger zu werden und Krisen strukturiert zu bewältigen. Ohne BCM drohen Ausfälle – sei es durch Cyberangriffe oder unvorhersehbare Ereignisse wie Naturkatastrophen.

Robert Stricker
Vice President Security Consulting

Laut Bitkom-Studie sind 76 Prozent der Befragten der Meinung, dass die öffentliche Verwaltung schlechter auf Cyberangriffe vorbereitet ist als die freie Wirtschaft. Gleichzeitig besteht erheblicher Optimierungsbedarf bei der Umsetzung von IT-Sicherheitsstandards und Notfallplänen.

Die Sicherstellung der Funktionsfähigkeit staatlicher Institutionen ist essenziell, insbesondere im Kontext geopolitischer Spannungen. Der “Operationsplan Deutschland" im Rahmen eines möglichen NATO-Bündnisfalls 2029 unterstreicht die Notwendigkeit, Resilienz- und Business-Continuity-Strategien gezielt zu verzahnen. Dazu gehört der Ausbau kritischer Infrastruktur sowie eine effektive Krisenvorsorge. Interkommunale und internationale Kooperationen sind notwendig, um logistische Engpässe zu minimieren. Der öffentliche Sektor muss proaktiv handeln, um unter extremen Bedingungen widerstandsfähig zu bleiben. Der Operationsplan Deutschland bietet eine Grundlage, um bestehende Sicherheitskonzepte mit modernen Resilienzstrategien zu verbinden und dadurch eine nachhaltige Krisenbewältigung zu gewährleisten.

BCM als strategische Aufgabe

  • Sicherstellung der öffentlichen Daseinsvorsorge
  • Erfüllung regulatorischer Anforderungen
  • Schutz kritischer Infrastrukturen und sensibler Daten
  • Minimierung finanzieller und reputationsbezogener Schäden
  • Koordination mit IT-Dienstleistern und externen Partnern

Resilienz und BCM: Zwei Seiten einer Medaille

Resilienz ist die Fähigkeit, sich an äußere Einflüsse anzupassen und schnell von Störungen zu erholen. BCM dient als strukturierter Ansatz zur Stärkung dieser Eigenschaft, indem es Notfallpläne und Präventionsmaßnahmen etabliert. Ziel ist es, den "Headless Chicken Mode" – unkoordiniertes Handeln in Krisensituationen – zu minimieren.

Regulatorische Anforderungen und praktische Umsetzung

Zwischen internationalen Normen (ISO 22301, ISO 27001) und nationalen Standards (BSI 200-4, KRITIS-Regulierungen) gibt es zahlreiche Anforderungen, die ein effizientes BCM erfordert. Trotz der Komplexität ist eine pragmatische Umsetzung möglich – durch regelmäßige Schulungen, Zuteilung von Verantwortlichkeiten, Systemaktualisierungen und definierte Notfallprozesse.

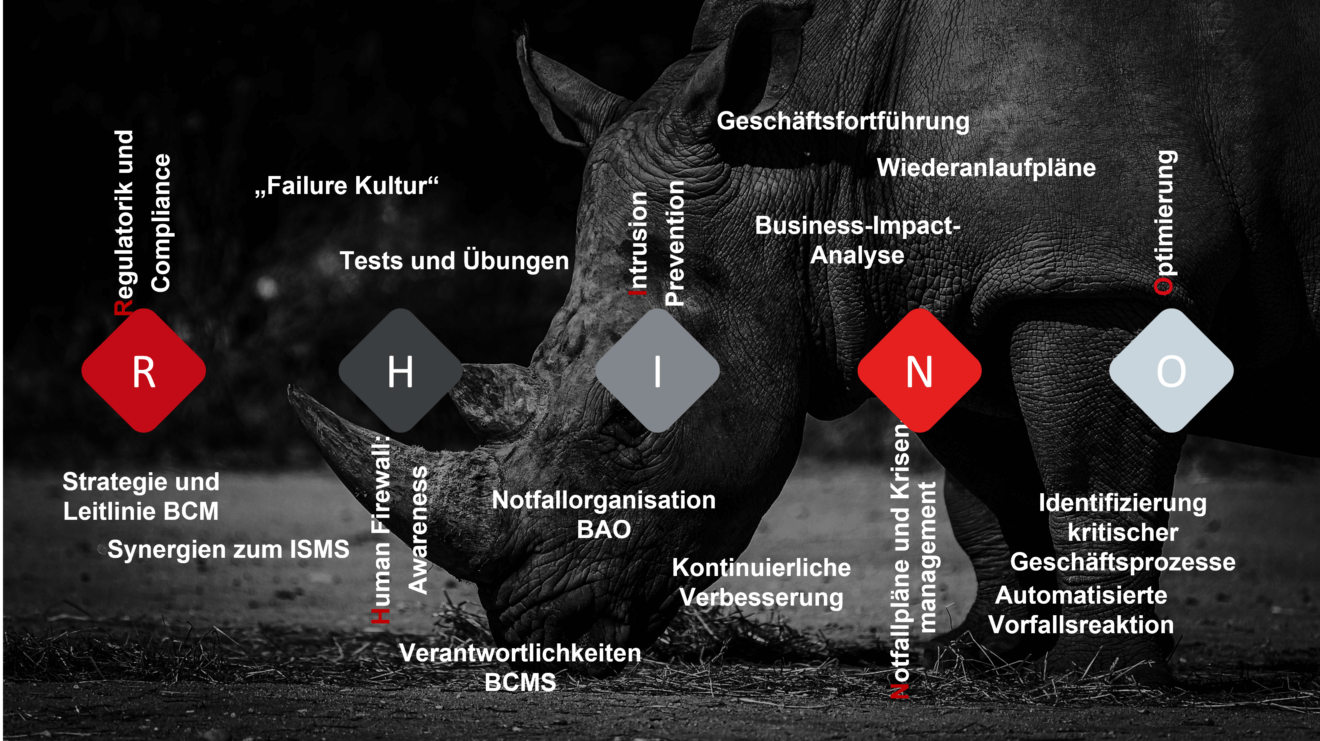
Das Nashorn-Prinzip

Robust, wachsam und widerstandsfähig – das Nashorn steht sinnbildlich für ein erfolgreiches BCM. Wer seine Organisation krisenfest machen will, sollte strategisch denken, präventiv handeln und langfristige Resilienz aufbauen.

  • Regulatorik und Compliance – Strategische Vorgaben und Leitlinien für BCM, die mit den Organisationszielen verknüpft sind. Wichtig ist eine Top-Down-Vorgabe durch das Management, um eine resiliente Organisation zu schaffen.
  • Human Firewall – Die Sensibilisierung der Mitarbeitenden für Sicherheitsrisiken. Eine gelebte Fehler- und Ausfallkultur hilft, Panik im Notfall zu vermeiden.
  • Intrusion Prevention – Präventive Sicherheitsmaßnahmen wie Netzwerksegmentierung, Systemhärtung und Multi-Faktor-Authentifizierung reduzieren Angriffsflächen und stärken die Reaktionsfähigkeit.
  • Notfallpläne und Krisenmanagement – Klare Verantwortlichkeiten, Entscheidungsstrukturen und Kommunikationswege im Krisenfall sind essenziell. Ein Krisenstab muss vorbereitet und handlungsfähig sein.
  • Optimierung und kontinuierliche Verbesserung – BCM ist ein fortlaufender Prozess. Sicherheitsmaßnahmen müssen regelmäßig überprüft und angepasst werden, um die Organisation langfristig resilient zu halten. 

Ein funktionierendes BCM erfordert strategische Unterstützung, ausreichend Ressourcen, eine konsequente Umsetzung und kontinuierliche Verbesserung. Führungskräfte sollten nicht nur delegieren, sondern aktiv unterstützen. Eine resiliente Organisation kann Notfälle besser bewältigen und bleibt trotz diesen handlungsfähig. 

Verantwortlichkeiten festlegen 

In einem Notfall ist eine gezielte Vorgehensweise entscheidend. Gut gemeinte, aber unkoordinierte Hilfe kann mehr schaden als nützen. Klare Verantwortlichkeiten, festgelegte Handlungsabfolgen und Kommunikationsmanagement sind essenziell. Eigenständiges Agieren ohne Abstimmung sollte vermieden werden. Wer ist für Business Continuity Management (BCM) zuständig? Es braucht eine verantwortliche Person, einen Krisenstab mit definierten Rollen sowie Entscheidungsprozesse. Diese müssen im Voraus festgelegt und geübt werden, um in Stresssituationen nicht improvisieren zu müssen. Klare Kommunikationswege und flache Entscheidungsstrukturen sind essenziell für schnelle Reaktionen. 

Resilienz bedeutet auch, Vertretungen einzuplanen – eine einzige BCM-Person ist keine nachhaltige Lösung. Ebenso wichtig sind Nichtverantwortlichkeiten: In der Krise sollte niemand mit irrelevanten Aufgaben belastet werden. Regelmäßige Übungen helfen, Fehler frühzeitig zu erkennen und Abläufe zu optimieren. 

Zentrale Schritte: 

  • Geschäftsprozessanalyse: Identifikation kritischer Prozesse und Abhängigkeiten
  • Business Impact Analyse (BIA): Bewertung der Folgen von Ausfällen
  • Notfallpläne: Dokumentation von Maßnahmen mit realistischen Wiederherstellungszeiten
  • Tests und Übungen: Regelmäßige Validierung und Optimierung 

BCM sorgt für Resilienz und handlungsfähige Organisationen. Wichtiger als Perfektion ist der Start – lieber klein anfangen als gar nicht. 

Weitere Informationen: Business Continuity Management 

Robert Stricker
Vice President Security Consulting

Robert Stricker ist Vice President Security Consulting bei Materna.

Verwandte Artikel

Short News
Think ahead
Cyber Security
26.08.2026
Quantencomputer: Das Ende der Verschlüsselung, wie wir sie kennen

Warum Post-Quantum-Readiness weit über Kryptografie hinausgeht und zu einer zentralen Voraussetzung digitaler Souveränität wird – für Verwaltung, KRITIS, Industrie und alle Organisationen mit langfristig schützenswerten Daten.

Weiterlesen
Blog
Cyber Security
11.08.2026
Drohnen erkennen und abfangen: Die Lösungen liegen vor

Wie gut sind kritische Infrastrukturen gegen Drohnenangriffe geschützt? Der Sicherheitsvorfall am Flughafen Leipzig/Halle hat Deutschland…

Weiterlesen
Blog
Cyber Security
11.08.2026
Cyber Security 2026: Diese Trends prägen Wirtschaft und öffentliche Verwaltung gleichermaßen

Cyber Security steht 2026 stärker denn je im Fokus von Unternehmen, Behörden und öffentlichen Einrichtungen. Laut der Lünendonk-Studie 2026: Der Markt…

Weiterlesen
Short News
Corporate
Cyber Security
31.07.2026
Vom Rising Star zum Leader: Materna steigt in der ISG Provider Lens™ Cyber Security – Services and Solutions 2026 zum Leader für Strategic Security Services auf

ISG zeichnet Materna als führenden Anbieter für Cyber Security-Beratung in Deutschland aus.

Weiterlesen
Blog
Cyber Security
28.07.2026
Security by Design: Warum sichere Software nicht erst vor dem Go-live entsteht

Sicherheit wird in vielen Softwareprojekten noch immer als abschließender Prüfschritt verstanden. Wenn die Anwendung nahezu fertig ist, folgen…

Weiterlesen
Blog
Cyber Security
21.07.2026
Informationssicherheit: Klare Verantwortung stärkt Cyber-Resilienz

Informationssicherheit scheitert selten an fehlendem Bewusstsein allein – häufig sind es unklare Zuständigkeiten, fehlende Schnittstellen und nicht…

Weiterlesen
Blog
Cyber Security
13.05.2026
KRITIS-Dachgesetz: Diese neuen Anforderungen kommen jetzt auf KRITIS-Betreiber zu

Der Schutz kritischer Infrastrukturen ist für viele Unternehmen und Behörden bereits seit Jahren ein zentrales Thema. Mit dem neuen KRITIS-Dachgesetz…

Weiterlesen
Blog
Cyber Security
24.03.2026
Cyberresilienz im Mittelstand: Warum Cyber-Sicherheit heute über die Zukunft entscheidet

Cyberresilienz im Mittelstand ist längst kein optionales IT-Thema mehr, sondern eine strategische Notwendigkeit. Während große Konzerne seit Jahren…

Weiterlesen
Monitor
Cyber Security
25.11.2025
Prompt Injection

Über die Sicherheit von Sprachmodellen.

Weiterlesen
Monitor
Data & AI
Cyber Security
21.11.2025
SecurePIM

Daten-Souveränität heißt, dass keine Information das Gerät verlässt, ohne dass die Organisation das will oder weiß.

Weiterlesen