15.07.2025
Blog
Regulatory
Verwaltung Digital
Cyber Security
Public Sector

Regulatorik als strategischer Hebel für Resilienz

Organisationen – ob privatwirtschaftlich oder öffentlich – stehen heute unter wachsendem Druck, regulatorische Vorgaben wie ISO 22301, BSI 200-4 oder künftig NIS2 sinnvoll umzusetzen. Dieser Beitrag zeigt, wie Unternehmen und Behörden regulatorische Vorgaben als Fundament für ein integriertes und erfolgreiches Business Continuity Management (BCM) nutzen können.

Robert Stricker
Vice President Security Consulting

Resilienz ist aktuell überall gefragt und entwickelt sich zum neuen Trend, nicht nur im Cyber Security Bereich. Während Resilienz die Fähigkeit beschreibt, widerstandsfähig zu sein und Störungen standzuhalten und sich schnell zu erholen, ist BCM der methodische Weg dorthin. Es schützt Organisationen davor, in den berüchtigten „Headless Chicken Mode“ zu verfallen – das heißt unkoordiniert und kopflos auf Krisen zu reagieren.

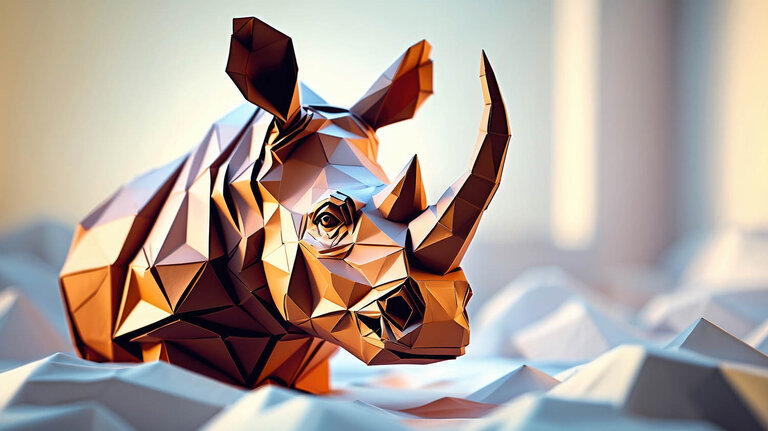
Zur Förderung der Resilienz in Organisationen haben wir das Nashornprinzip (RHINO) entwickelt. Es versinnbildlicht Resilienz, ist robust und widerstandsfähig und bietet daher nur wenig Angriffsfläche.

Das Prinzip basiert auf fünf Säulen (R-H-I-N-O):

  • R – Regulatorik & Compliance
  • H – Human Firewall
  • I – Intrusion Prevention
  • N – Notfallpläne & Krisenmanagement
  • O – Optimierung & kontinuierliche Verbesserung

Der erste Buchstabe des Nashornprinzips steht für einen zentralen Erfolgsfaktor: Regulatorik und Compliance. Sie schaffen verbindliche Leitplanken, fördern klare Strukturen und machen Resilienz mess- und steuerbar. Wer BCM strategisch aufbauen will, kommt an ihnen nicht vorbei.

Business Continuity Management bewegt sich im Spannungsfeld zahlreicher Standards und gesetzlicher Vorgaben – auf nationaler wie internationaler Ebene. Organisationen, insbesondere im öffentlichen Sektor oder im Bereich kritischer Infrastrukturen, müssen sich an einem komplexen Regelwerk orientieren. Dieses Spannungsfeld umfasst unter anderem:

Internationale Normen

  • ISO 22301 ist der zentrale internationale Standard für Business Continuity Management. Er definiert Anforderungen an ein wirksames Managementsystem zur Sicherstellung der Geschäftskontinuität. Ziel: Die Organisation bleibt auch im Krisenfall handlungsfähig – durch resiliente Prozesse, Strukturen und Notfallpläne.
  • ISO/IEC 27001 ergänzt diesen Fokus, indem sie Anforderungen an ein Informationssicherheits-Managementsystem (ISMS) stellt. Denn ohne gesicherte IT-Infrastruktur ist auch keine echte Kontinuität möglich – IT-Risiken und BCM sind eng miteinander verzahnt.

Nationale Standards

  • BSI-Standard 200-4 des Bundesamts für Sicherheit in der Informationstechnik ist ein speziell auf Deutschland zugeschnittener BCM-Leitfaden. Er beschreibt ein dreistufiges Reifegradmodell für BCM und berücksichtigt sowohl kleine Behörden als auch große Konzerne. Besonders wertvoll: Die Umsetzung ist modular möglich – ideal für den öffentlichen Sektor.
  • KRITIS-Vorgaben (z. B. nach § 8a BSIG) gelten für Betreiber kritischer Infrastrukturen (z.B. Energie, Gesundheit, Wasser, IT, etc.). Sie sind verpflichtet, angemessene organisatorische und technische Vorkehrungen zur Sicherstellung der Verfügbarkeit ihrer Leistungen zu treffen – das setzt ein BCM als Basis voraus. Die Umsetzung wird regelmäßig geprüft.

Wichtig zu wissen:

Obwohl das nationale Umsetzungsgesetz noch nicht in Kraft gesetzt ist, bleibt die NIS2-Richtlinie auf EU-Ebene verbindlich. Unternehmen sollten daher proaktiv handeln und sich auf die kommenden Anforderungen vorbereiten. Dazu gehören insbesondere:

  • Überprüfung der Betroffenheit: Feststellen, ob das eigene Unternehmen unter die erweiterten Regelungen der NIS2 fällt.
  • Implementierung von Sicherheitsmaßnahmen: Einführung oder Anpassung von Informationssicherheitsmanagementsystemen (ISMS) gemäß den Anforderungen der NIS2.
  • Schulungen und Sensibilisierung: Mitarbeitende, insbesondere in leitenden Positionen, sollten über die neuen Pflichten informiert und entsprechend geschult werden.

Regulatorik als Kompass

Diese Regelwerke bilden den Rahmen für die Entwicklung und Umsetzung eines Business Continuity Managements. Wer Resilienz ernst meint, kommt an regulatorischen Anforderungen nicht vorbei. Doch statt sie als Bürde zu sehen, sollten sie als Orientierungshilfe und Chance genutzt werden. Wenn sie mit einer klaren Strategie und echter Führungsverantwortung verbunden werden, entsteht daraus eine widerstandsfähige Organisation – wachsam, robust und handlungsfähig. Ganz nach dem Vorbild unseres Symbols: dem Nashorn.

Im nächsten Beitrag lesen Sie, welche Rolle die Mitarbeitenden dabei spielen, eine Organisation resilient aufzustellen und zu erhalten.

Robert Stricker
Vice President Security Consulting

Robert Stricker ist Vice President Security Consulting bei Materna.

Verwandte Artikel

Short News
Think ahead
Cyber Security
26.08.2026
Quantencomputer: Das Ende der Verschlüsselung, wie wir sie kennen

Warum Post-Quantum-Readiness weit über Kryptografie hinausgeht und zu einer zentralen Voraussetzung digitaler Souveränität wird – für Verwaltung, KRITIS, Industrie und alle Organisationen mit langfristig schützenswerten Daten.

Weiterlesen
Blog
Cyber Security
11.08.2026
Drohnen erkennen und abfangen: Die Lösungen liegen vor

Wie gut sind kritische Infrastrukturen gegen Drohnenangriffe geschützt? Der Sicherheitsvorfall am Flughafen Leipzig/Halle hat Deutschland…

Weiterlesen
Blog
Cyber Security
11.08.2026
Cyber Security 2026: Diese Trends prägen Wirtschaft und öffentliche Verwaltung gleichermaßen

Cyber Security steht 2026 stärker denn je im Fokus von Unternehmen, Behörden und öffentlichen Einrichtungen. Laut der Lünendonk-Studie 2026: Der Markt…

Weiterlesen
Short News
Corporate
Cyber Security
31.07.2026
Vom Rising Star zum Leader: Materna steigt in der ISG Provider Lens™ Cyber Security – Services and Solutions 2026 zum Leader für Strategic Security Services auf

ISG zeichnet Materna als führenden Anbieter für Cyber Security-Beratung in Deutschland aus.

Weiterlesen
Blog
Cyber Security
28.07.2026
Security by Design: Warum sichere Software nicht erst vor dem Go-live entsteht

Sicherheit wird in vielen Softwareprojekten noch immer als abschließender Prüfschritt verstanden. Wenn die Anwendung nahezu fertig ist, folgen…

Weiterlesen
Blog
Cyber Security
21.07.2026
Informationssicherheit: Klare Verantwortung stärkt Cyber-Resilienz

Informationssicherheit scheitert selten an fehlendem Bewusstsein allein – häufig sind es unklare Zuständigkeiten, fehlende Schnittstellen und nicht…

Weiterlesen
Blog
Cyber Security
13.05.2026
KRITIS-Dachgesetz: Diese neuen Anforderungen kommen jetzt auf KRITIS-Betreiber zu

Der Schutz kritischer Infrastrukturen ist für viele Unternehmen und Behörden bereits seit Jahren ein zentrales Thema. Mit dem neuen KRITIS-Dachgesetz

Weiterlesen
Blog
Cyber Security
24.03.2026
Cyberresilienz im Mittelstand: Warum Cyber-Sicherheit heute über die Zukunft entscheidet

Cyberresilienz im Mittelstand ist längst kein optionales IT-Thema mehr, sondern eine strategische Notwendigkeit. Während große Konzerne seit Jahren…

Weiterlesen
Monitor
Cyber Security
25.11.2025
Prompt Injection

Über die Sicherheit von Sprachmodellen.

Weiterlesen
Monitor
Data & AI
Cyber Security
21.11.2025
SecurePIM

Daten-Souveränität heißt, dass keine Information das Gerät verlässt, ohne dass die Organisation das will oder weiß.

Weiterlesen